
Realistische Simulation zielgerichteter Angriffsszenarien ("Targeted Attacks")
Gezielte Cyberangriffe auf Unternehmen nehmen zu – eine realitätsnahe Simulation zeigt, wie anfällig Ihre Organisation für solche Szenarien ist. Moderne Targeted Attacks nutzen Techniken wie Social Engineering, Phishing, Spear Phishing, Whaling oder Waterholing, um interne Systeme schrittweise zu kompromittieren.
SySS überträgt diese Vorgehensweisen in kontrollierte Testumgebungen und bietet dafür zwei Module an: TARGET/TECH prüft, wie wirksam technische Schutzmechanismen und Meldeprozesse im Angriffsszenario greifen. TARGET/PHISH bewertet ergänzend, wie gut solche Angriffe im Bewusstsein der Mitarbeitenden verankert sind – und wie sicher sie auf täuschend authentische Kontaktaufnahmen reagieren. Dadurch erhalten Sie Einblicke, wo Ihre Organisation robust reagiert und ob weiterer Handlungsbedarf besteht.
Phishing-Test als Frühwarnsystem gegen Täuschungsversuche
Phishing ist kein neues Phänomen. Jeder Nutzer wird fast täglich mit dieser Angriffsform konfrontiert. Doch gezielte Phishing-E-Mails entwickeln sich zunehmend zu hochwirksamen Einstiegspunkten für Angreifer, da sie an ausgewählte Empfänger eines Unternehmens versandt werden. Anders als breit gestreute Massen-E-Mails setzen Spear Phishing und Whaling-Kampagnen auf individuell formulierte Inhalte, die Mitarbeitende dazu bewegen sollen, vertrauliche Informationen preiszugeben oder schädlichen Aktionen zuzustimmen. Ein Phishing-Test deckt auf, wie gut Sicherheitssysteme und technische Filtermechanismen agieren.
Typische Risiken lassen sich so realitätsnah bewerten:
- Mit Täuschungsabsicht formulierte Nachrichten
- Schädliche Anhänge oder Login-Masken
- Nachgeahmte interne Kommunikation
Was leistet die Simulation eines Phishing-Angriffs?
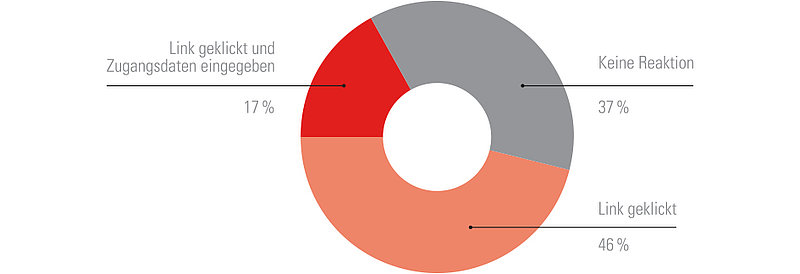
Die Simulation eines zielgerichteten Phishing-Angriffs bildet typische Vorgehensweisen realer Angreifer nach und überprüft, wie Unternehmen auf täuschend authentische Kontaktaufnahmen reagieren. SySS führt diese Phishing-Simulation anonymisiert durch und stellt sicher, dass nicht individuelles Verhalten im Mittelpunkt steht, sondern die Frage nach der Wirksamkeit organisatorischer Maßnahmen und dem Level der Awareness. Die Auswertung zeigt, wie Mitarbeitende mit kritischen Situationen umgehen und welche Prozesse bereits gut funktionieren oder noch optimiert werden sollten.
Zu den Ergebnissen einer Simulation gehören:
- Statistische Kennzahlen zum Interaktionsverhalten
- Hinweise auf Prozess- und Awareness-Lücken
- Ableitungen für Schulungen und organisatorische Optimierungen
Zentrale Prüfschritte unseres Phishing-Assessments
1. Zieldefinition & Bereitstellung der Empfängerdaten
Zu Beginn werden Umfang, Zielsetzung und Rahmenbedingungen der Simulation gemeinsam festgelegt. Anschließend stellt Ihr Unternehmen eine gewisse Anzahl von E-Mail-Adressen bereit, die als Grundlage für ein fundiertes Phishing-Assessment dienen.
3. Durchführung der Phishing-Simulation
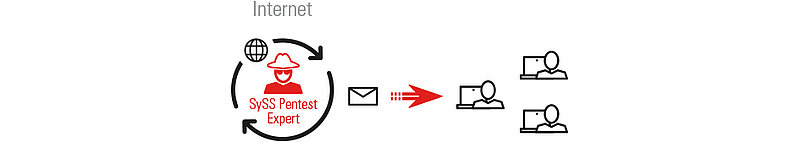
Die vorbereiteten E-Mails werden an eine zufällige Auswahl der bereitgestellten E-Mail-Adressen versendet. Optional kann der Phishing-Test auch per SMS erfolgen.
2. Informationsgewinnung & Angriffsvorbereitung
Wir recherchieren relevante öffentliche Informationen, entwickeln realistisch wirkende Inhalte und bereiten – falls notwendig – Phishing-Seiten vor. So entsteht ein Szenario, das typische Angriffsmuster professioneller Akteure präzise nachbildet.
4. Analyse & Auswertung der Ergebnisse
Nach Ablauf der Reaktionsphase werden Öffnungen, Klicks und Interaktionen anonymisiert erfasst und ausgewertet. Die Ergebnisse fließen in eine statistische Dokumentation ein, die Schwachstellen offenlegt und konkrete Ansatzpunkte für Verbesserungen liefert.
Wie widerstandsfähig ist Ihr Unternehmen gegen Phishing?
SySS zeigt Ihnen, wie eine Phishing-E-Mail-Simulation wertvolle Einblicke in das Sicherheitsverhalten Ihres Unternehmens liefert und wo versteckte Risiken liegen. Gemeinsam entwickeln wir eine Vorgehensweise, die Ihre Organisation stärkt und Sicherheitsprozesse nachhaltig verbessert.
 oder
Client Security im Härtetest gegen Targeted Attacks
Bei Targeted Attacks stehen häufig nicht Server oder Perimetersysteme im Fokus, sondern ausgewählte Arbeitsplätze im internen Netzwerk. Angreifer nutzen Schwachstellen in Clientsystemen, um über manipulierte Inhalte oder veraltete Komponenten erste Zugriffspunkte zu schaffen. TARGET/TECH bildet diese Angriffspfade realitätsnah nach und prüft, wie widerstandsfähig Endgeräte gegenüber Schadcode und Exploit-Techniken sind.
Typische technische Angriffspunkte sind dabei:
- Verwundbare Softwarekomponenten wie Plug-ins oder Laufzeitumgebungen
- Schadcode über präparierte Dokumente, Makros oder Browserinhalte
Umgehung lokaler Schutzmechanismen auf Notebook- oder Desktop-Systemen
Welche Erkenntnisse liefert ein Client-Sicherheitstest?
Im Rahmen von TARGET/TECH prüft SySS die Widerstandsfähigkeit ausgewählter Clientsysteme gegenüber Angriffen aus dem Internet. Dabei werden sowohl lokal implementierte Schutzmaßnahmen als auch vorgelagerte Filter- und Gateway-Lösungen bewertet. Ziel ist es, die Effektivität bestehender Security Controls messbar zu machen und konkrete Härtungsmaßnahmen abzuleiten.
Zu den Ergebnissen der technischen Simulation gehören:
- Bewertung der Wirksamkeit vorhandener Endpoint- und Gateway-Schutzmaßnahmen
- Identifikation von Schwachstellen in clientnahen Angriffspfaden
- Handlungsempfehlungen zur technischen Absicherung und Systemhärtung
So führen wir Client-Sicherheitstests durch
Gezielte Phishing-Kampagnen markieren häufig die erste Phase mehrstufiger Angriffsmuster. Mit der technischen Simulation zielgerichteter Angriffe untersucht SySS, wie belastbar Clientsysteme gegenüber Schadcode, manipulierten Dokumenten oder dem Umgehen lokaler Sicherheitsmechanismen sind. Diese Analysen verdeutlichen, wie effektiv Endpoint Security, Filterketten und konfigurationsabhängige Schutzmaßnahmen im Ernstfall reagieren.
1. Auswahl des Zielsystems & Testdefinition
Zu Beginn werden das zu prüfende Clientsystem (z. B. Notebook, Desktop oder Terminalserver) sowie Umfang und Zielsetzung des Client-Sicherheitstests gemeinsam festgelegt. Dabei berücksichtigen wir vorhandene Schutzmechanismen und relevante Rahmenbedingungen der IT-Umgebung.
3. Durchführung technischer Angriffsversuche
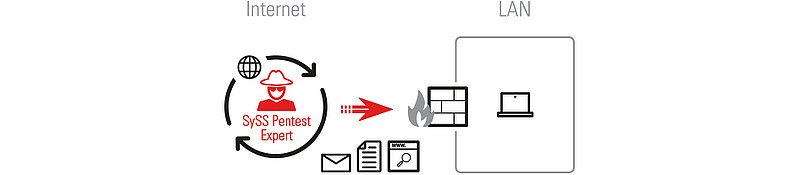
Im Testverlauf wird geprüft, ob und wie sich Schadcode über E-Mail-Anhänge, Plug-ins, Drittsoftware oder manipulierte Inhalte auf das Zielsystem übertragen lässt. Gleichzeitig evaluieren wir, inwieweit Mailfilter, AV-Gateways, URL-Filter und lokale Endpoint-Lösungen solche Angriffe zuverlässig erkennen oder blockieren.
2. Angriffsvorbereitung & Szenarioaufbau
SySS entwickelt realistische Angriffsszenarien, die typische Einfallstore moderner Targeted Attacks abbilden. Dazu zählen unter anderem präparierte Dokumente, Browser-basierte Angriffspfade oder das Nachladen von Schadcode über externe Infrastrukturen.
4. Analyse & Ableitung von Härtungsmaßnahmen
Nach Abschluss der Simulation werden die Ergebnisse strukturiert ausgewertet und hinsichtlich Schwachstellen in Schutzketten und Konfigurationen analysiert. Auf dieser Basis erhalten Sie konkrete Empfehlungen, um die Client Security nachhaltig zu stärken und technische Angriffspfade wirksam zu schließen.
Ihre Mitwirkung für eine reibungslose Targeted Attack Simulation
Für aussagekräftige Phishing-Simulationen und Client-Sicherheitstests benötigen wir wenige, aber entscheidende Vorabinformationen und eine Abstimmung der Rahmenbedingungen. Während der Durchführung ist eine erreichbare Ansprechperson wichtig, um Rückfragen zu klären und technische Hürden – etwa durch Filtermechanismen oder Zugriffsbeschränkungen – unmittelbar auszuräumen. Ebenso sollte intern kommuniziert werden, dass Rückmeldungen von Mitarbeitenden während des Testzeitraums möglich sind.
Wesentliche Punkte für eine erfolgreiche Durchführung:
- Bereitstellung einer aktuellen Empfängerliste für die Phishing-Simulation sowie optionaler Kontextinformationen zur realistischen Gestaltung des Szenarios.
- Bereitstellung eines Referenzclients (z. B. Desktop-PC, Notebook oder Thin Client) für den technischen Angriffstest.
- Einrichtung eines Standardbenutzerkontos mit Zugriff auf E-Mails und Internet (Testkonto), um das typische Nutzerverhalten realitätsnah abbilden zu können.
- Gemeinsames Abstimmen bzw. kurzes Durchspielen des Szenarios, um Blockaden durch Mail-/Security-Gateways, AV, URL-Filter oder Policies frühzeitig zu erkennen.
- Erreichbarkeit einer verantwortlichen Kontaktperson während des Testzeitraums für kurzfristige Klärungen.
- Interne Kommunikation, dass im Testzeitraum Rückmeldungen von Mitarbeitenden möglich sind (ohne Einzelpersonen zu fokussieren).
Erweitern Sie Ihre Phishing Awareness und Clientsicherheit durch weitere Services
Um Unternehmen umfassend gegen moderne Angriffsmethoden zu wappnen, bieten wir Ihnen zusätzliche sicherheitsrelevante Dienstleistungen an. Diese erweitern die rein technische Analyse um strategische und organisatorische Aspekte der Cybersecurity und schaffen damit eine robuste Sicherheitsarchitektur, die auch langfristig widerstandsfähig bleibt.
Red Teaming
Unsere Red-Team-Übungen simulieren realitätsnahe Cyberangriffe wie Social Engineering oder Payload-Delivery, um Sicherheitslücken in Systemen, Prozessen und der Awareness Ihrer Mitarbeitenden aufzudecken. So erkennen Sie, ob Ihre Abwehrmechanismen und organisatorischen Abläufe im Ernstfall greifen.
Cyber-Security-Schulungen
Durch praxisnahe Trainings und Awareness-Workshops vermittelt SySS Ihren Mitarbeitenden aktuelle Angriffsszenarien und typische Schwachstellen im Verhalten, um das Risiko menschlicher Fehler deutlich zu senken. Gleichzeitig erhöht dies das Bewusstsein für Sicherheit und stärkt Ihre Verteidigungskultur.
IT-Forensik
Im Falle eines Sicherheitsvorfalls sichern und analysieren die IT-Experten von SySS digitale Spuren, werten Protokolle aus und bieten professionelle Unterstützung – etwa bei Malware-Analyse, Datenleck-Untersuchung oder APT-Erkennung – um Schaden zu begrenzen und für die Zukunft zu lernen.
IT-Security-Beratung
Wir analysieren Ihre IT-Architektur, Policies und Risikostrukturen und beraten Sie mit konkreten Handlungsempfehlungen, damit Ihre Sicherheitsstrategie sowohl technisch als auch organisatorisch tragfähig bleibt. Damit schaffen Sie eine konsistente Sicherheitsgrundlage, die mit Ihrem Wachstum und neuen Herausforderungen Schritt hält.

Zu unserem Whitepaper
Umfangreiche Informationen über den Penetrationstest als Methode und unsere Vorgehensweise
Mit der Simulation zielgerichteter Angriffe zu mehr Widerstandskraft
Gezielte Angriffe beginnen häufig mit menschlicher Interaktion und setzen sich anschließend über technische Angriffspfade auf Clientsystemen fort. Genau hier setzen die beiden Module TARGET/PHISH und TARGET/TECH an: Während TARGET/PHISH das Awareness-Level, Meldewege und organisatorische Reaktionsfähigkeit prüft, bewertet TARGET/TECH die Wirksamkeit technischer Schutzmaßnahmen auf Endgeräten und in vorgelagerten Filterketten.
Als führender Anbieter für Pentests im deutschsprachigen Raum unterstützt SySS Unternehmen dabei, sicherheitskritische Schwachstellen zu identifizieren und ihr Schutzniveau kontinuierlich zu verbessern. Unsere Prüfteams arbeiten herstellerunabhängig und nach etablierten Standards, die laufend an aktuelle Angriffstechniken angepasst werden. Die Kombination aus Phishing-Simulation und Client-Sicherheitstest eröffnet Ihnen neue Perspektiven auf das Zusammenspiel von Mensch und Technik – und macht nachvollziehbar, wo zusätzliche Aufmerksamkeit notwendig ist.
Eine Auswahl unserer Zertifizierungen

Häufig gestellte Fragen zur Client Security und zur Phishing-Simulation
Wie läuft eine Phishing-E-Mail-Simulation typischerweise ab?
Eine professionelle Phishing-E-Mail-Simulation folgt einem klar definierten Ablauf, der realistische Angriffsmuster nachbildet. Typisch sind folgende Schritte:
- Zieldefinition & Empfängerauswahl: Festlegung von Umfang, Szenario und bereitgestellten E-Mail-Adressen
- Erstellung der Phishing-Kampagne: Entwicklung authentischer Inhalte, optional inklusive Landing Pages
- Versand & Monitoring: Zustellung an ausgewählte Empfänger sowie Erfassung von Öffnungen, Klicks und Eingaben
- Auswertung & Dokumentation: Anonymisierte statistische Analyse, Ableitung technischer und organisatorischer Verbesserungsmaßnahmen
Wie oft sollte ein Unternehmen einen Phishing-Test durchführen, um das Sicherheitsniveau zu verbessern?
Ein Phishing-Test sollte regelmäßig durchgeführt werden, um Meldewege und Sicherheitsmechanismen dauerhaft zu stärken. Viele Unternehmen wählen folgende Frequenz:
- Halbjährlich, um Veränderungen im Verhalten und neue Angriffstaktiken abzubilden
- Quartalsweise, wenn ein erhöhtes Risiko besteht oder Awareness-Programme aktiv durchgeführt werden
- Anlassbezogen, z. B. nach organisatorischen Veränderungen, neuen Tools oder sicherheitsrelevanten Vorfällen
Da sich Angriffstechniken fortlaufend weiterentwickeln, unterstützen wiederkehrende Phishing-Assessments eine kontinuierliche Verbesserung der Sicherheitskultur.
Welche Abteilungen sollten in ein Phishing-Assessment einbezogen werden?
Für ein aussagekräftiges Phishing-Assessment empfiehlt sich die Beteiligung mehrerer Unternehmensbereiche. Relevante Stakeholder sind:
- Mitarbeitende aus operativen Abteilungen, die regelmäßig E-Mails extern empfangen
- Führungskräfte, da sie oft gezielte Spear-Phishing-Angriffe adressieren
- HR, Finance, Einkauf, da diese Teams häufig im Fokus realer Angreifer stehen
- IT und Informationssicherheit, um Ergebnisse auszuwerten und Maßnahmen zu priorisieren
Ein breiter Teilnehmerkreis erhöht in der Regel die Aussagekraft und ermöglicht eine fundierte Bewertung technischer und organisatorischer Schutzmechanismen.
Welche Ergebnisse und Kennzahlen liefert eine Phishing-Simulation?
Eine Phishing-Simulation liefert messbare Einblicke in die organisatorische Widerstandsfähigkeit gegenüber Täuschungsversuchen. Typische Ergebnisse sind:
- Öffnungs- und Interaktionsraten (z. B. Klicks auf Links oder Anhänge)
- Meldeverhalten bei verdächtigen Nachrichten
- Awareness- und Prozesslücken in der internen Reaktion
- Ableitungen für Schulungen und Optimierungen von Security-Prozessen
Dadurch entsteht ein belastbares Lagebild, wie effektiv Mitarbeitende und Sicherheitsmechanismen in realistischen Angriffsszenarien reagieren.
Welche Schwachstellen beeinflussen die Clientsicherheit häufig?
Die Clientsicherheit wird besonders durch typische Einfallstore auf Endgeräten gefährdet. Häufige Schwachstellen sind:
- Veraltete Softwarekomponenten (Browser-Plug-ins, Java, PDF-Reader)
- Makros und manipulierte Office-Dokumente als Schadcode-Träger
- Unsichere Konfigurationen lokaler Schutzmechanismen
- Unzureichende Endpoint Protection oder fehlende Härtung
Ein Client-Sicherheitstest zeigt, wie Angreifer solche Schwachstellen ausnutzen und wo technische Schutzmaßnahmen verbessert werden sollten.
Welche Endgeräte und Arbeitsumgebungen können in einen Client-Sicherheitstest einbezogen werden?
Ein Client-Sicherheitstest kann flexibel auf die reale Arbeitsumgebung eines Unternehmens angepasst werden. Typische Prüfobjekte sind:
- Notebooks und Desktop-PCs in Büro- oder Remote-Setups
- Thin Clients und Terminalserver-Umgebungen
- Standardarbeitsplätze mit E-Mail- und Internetzugriff
In der Regel werden sowohl lokale Endpoint-Schutzmaßnahmen als auch vorgelagerte Filterketten geprüft, um die Widerstandsfähigkeit gegenüber Targeted Attacks realistisch zu bewerten.
Ihr direkter Kontakt zu SySS +49 7071 407856-9107 oder anfrage@syss.de | Sie haben einen Cybersicherheitsvorfall? +49 7071 407856-99
Ihr direkter Kontakt zu SySS +49 7071 407856-9107 oder anfrage@syss.de
Sie haben einen Cybersicherheitsvorfall? +49 7071 407856-99
Direkter Kontakt
+49 7071 407856-9107 oder anfrage@syss.de
Sie haben einen Cybersicherheitsvorfall?




