
WEBSERVICE/API-Pentest für robuste Schnittstellenarchitekturen
Ein WEBSERVICE/API-Pentest bewertet, ob Ihre Schnittstellen Sicherheitsrisiken aufweisen, die Angreifer für den Zugriff auf vertrauliche Daten oder zur Beeinflussung zentraler Funktionen nutzen könnten. SySS prüft Ihre Infrastruktur aus verschiedenen technischen Perspektiven und berücksichtigt dabei typische Angriffswege ebenso wie komplexe Interaktionen zwischen angebundenen Systemen. Sie erhalten eine fundierte Einschätzung, wie stabil Ihre APIs im täglichen Betrieb funktionieren und wo sicherheitsrelevante Verbesserungen sinnvoll sind.
Diese Faktoren beeinflussen die Sicherheit moderner Webservices
Webservices transportieren und verarbeiten häufig sensible Informationen und stehen in direkter Verbindung zu Back-End-Systemen. Dadurch ergeben sich vielfältige Angriffspunkte, die Vertraulichkeit, Integrität und Verfügbarkeit gefährden können. Unterschiedliche Protokolle und Datenformate bringen zusätzliche Risiken mit sich, ebenso wie komplexe Parser oder spezifische Implementierungsdetails.
Typische Risiko- und Einflussfaktoren:
- Angriffe auf Vertraulichkeit durch unautorisierte Zugriffe
- Manipulation oder Veränderung von Datenströmen
- Ausfall von Webservices durch fehlerhafte Implementierung oder Denial-of-Service (DoS)-Effekte
- Nutzung unterschiedlicher Protokolle wie REST mit JSON oder SOAP mit XML-Strukturen
- Klassische Schwachstellen wie SQL Injection, Buffer Overflow oder fehlerhafte (De-)Serialisierung
- Webservice-spezifische Risiken wie XML/XPath Injection oder XML Signature Wrapping
- Fehlkonfigurationen und unzureichende Eingabevalidierung, die nachgelagerte Systeme beeinträchtigen
Was leistet der WEBSERVICE/API-Pentest von SySS?
Ein Penetrationstest (kurz: Pentest) für eine API (Application Programming Interface) bewertet die Widerstandsfähigkeit Ihrer Webservices gegenüber Angriffen und zeigt, wie zuverlässig zentrale Schutzziele umgesetzt sind. Die Analyse richtet sich nach der Funktion des Webservice und seinem Einsatzkontext, etwa in B2B- oder B2C-Prozessen. Gleichzeitig überprüft SySS, ob technische und organisatorische Abhängigkeiten wie vorgesehen implementiert wurden.
Schwerpunkte unseres WEBSERVICE-Pentests:
- Prüfung von Vertraulichkeit, Verfügbarkeit und Integrität der Schnittstelle
- Analyse von Implementierungen im Bereich OIDC, OAuth und ADFS
- Bewertung möglicher DoS-Risiken durch Fehlkonfiguration, ohne Lasttests durchzuführen
- Überprüfung von Fehlerfällen, Rollenmodellen und Zugriffspfaden
- Test von Mobile-Back-Ends, die denselben Webservice nutzen
- Untersuchung von Fehlkonfigurationen, die zu Sicherheits- oder Stabilitätsproblemen führen
- Analyse, wie Interaktionen mit anderen Systemkomponenten das Sicherheitsniveau beeinflussen
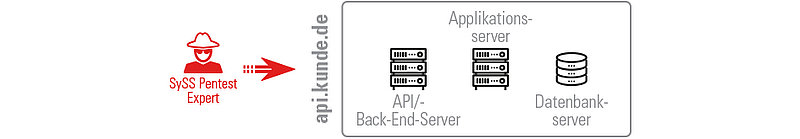
So testen wir die Sicherheit Ihres Webservice
Die Durchführung unseres Testmoduls WEBSERVICE richtet sich primär nach den eingesetzten Technologien und Architekturen (z. B. SOAP, RESTful, JSON-basiert usw.) sowie nach der bereitgestellten Funktionalität, die in der Webservicespezifikation dokumentiert ist. Unsere IT Security Consultants testen sowohl Spezifikation als auch Implementierung, um alle relevanten Angriffspfade vollständig abzudecken. Dabei kombinieren wir spezialisierte Softwaretools mit manueller Analyse und überführen die Ergebnisse in strukturierte Pläne. Der Ablauf eines API-Pentests entspricht in der Regel dem folgenden Muster:
1. Analyse der Webservicespezifikation
Wir prüfen die bereitgestellten Spezifikationen, um Funktionen, Parameter, Datenstrukturen und erlaubte Aufrufmuster vollständig zu verstehen. Dadurch erkennen wir bereits in der Definitionsphase mögliche Angriffsflächen oder Unschärfen, die sicherheitsrelevant werden können.
3. Prüfung klassischer Back-End-Schwachstellen
Wir untersuchen die Schnittstelle auf bekannte Risiken wie SQL Injection, XML Injection oder fehlerhafte (De)-Serialisierung. Diese Schwachstellen können nicht nur den Webservice selbst, sondern auch angebundene Systeme gefährden.
5. Überprüfung von Zugriffskontrolle und Sitzungsverwaltung
Sofern der Webservice Authentisierung oder Rollenmodelle nutzt, bewerten wir deren Umsetzung sowie die Behandlung von Sitzungen und Token. Fehlende oder unzuverlässige Zugriffskontrollen können zum Zugriff auf fremde Daten oder privilegierte Funktionen führen.
2. Bedrohungsanalyse
In diesem Schritt leiten wir potenzielle Angriffsszenarien ab – etwa unautorisierte Datenzugriffe oder Manipulationen. Die Analyse zeigt, wie ein Angreifer den Webservice missbrauchen könnte und welche Bereiche besondere Aufmerksamkeit benötigen.
4. Prüfung Webservice-spezifischer Angriffsvektoren
Hier analysieren wir Angriffe, die speziell in API-Kontexten auftreten, etwa XML/XPath Injection oder XML Signature Wrapping. Diese Prüfungen decken Risiken auf, die nur in komplexen XML- bzw. SOAP-Strukturen vorkommen und oft schwer nachvollziehbar sind.
6. Analyse der Anwendungslogik
Mit dem WEBSERVICE/API-Pentest prüfen wir außerdem, wie der Webservice Eingaben verarbeitet, Entscheidungen trifft und interne Abläufe steuert. Dadurch erkennen wir Logikfehler, die zu unvorhergesehenem Verhalten oder sicherheitskritischen Zuständen führen können.
Wie hoch ist aktuell die Sicherheit Ihrer APIs?
Unsere IT-Security-Experten zeigen Ihnen, welche Prüftiefe für Ihre Schnittstellen sinnvoll ist und welche Angriffspfade im Rahmen eines Pentests bewertet werden sollten. Gemeinsam entwickeln wir ein Testvorgehen, das die tatsächlichen Risiken Ihrer Infrastruktur identifiziert und Ihnen eine verlässliche Entscheidungsgrundlage bietet.
 oder
Wie Sie zum Schnittstellentest beitragen können
Eine sorgfältige Vorbereitung unterstützt den effizienten Ablauf eines API-Pentests und stellt sicher, dass Ihre Schnittstellen vollständig und realitätsnah bewertet werden können. Damit wir den Webservice detailliert analysieren können, benötigen wir im Vorfeld einige Informationen zu Architektur, Authentifizierungsmechanismen und beteiligten Systemkomponenten. Während des Projekts stehen wir stets im Austausch mit Ihren Ansprechpersonen, damit Fragen unmittelbar geklärt und Ergebnisse zuverlässig eingeordnet werden können.
Wichtige Aspekte für eine reibungslose Zusammenarbeit:
- Schnittstellenbeschreibung und URL: Bereitstellung der vollständigen Spezifikation (z. B. WSDL, OpenAPI/Swagger) sowie der Webservice-URL
- Beispielanfragen: Übermittlung von repräsentativen Request-Beispielen, die das erwartete Format, Parameterstrukturen und Rückgabewerte zeigen
- Authentifizierung: Informationen zu eingesetzten Mechanismen wie OAuth, OIDC oder Identity-Provider-Anbindungen, insbesondere wenn externe Dienste beteiligt sind
- Zuständigkeiten: Benennung erreichbarer Ansprechpersonen für Entwicklung, Betrieb und ggf. externe Dienstleister sowie frühzeitige Information aller Beteiligten über Termin und Ziel des API-Pentests.
- Abhängigkeiten: Mitteilung über angebundene Systeme oder Weiterleitungen zu nachgelagerten Diensten sowie erforderliche Testfreigaben bei Drittanbietern
- Anmeldeinformationen: Bereitstellung von mindestens zwei Benutzerkonten pro Berechtigungsstufe, sofern der Webservice Zugriffskontrollen implementiert.
- Testdaten und Testsystem: Nutzung produktionsnaher oder Testumgebungen mit repräsentativen Testdatensätzen, damit die Ergebnisse belastbar und übertragbar bleiben
Tipp: Stellen Sie möglichst alle verfügbaren technischen Unterlagen zum Webservice bereit – inklusive Schnittstellenbeschreibung und Beispielanfragen. Eine vollständige Dokumentation ermöglicht einen schnellen Teststart und erhöht die Aussagekraft der Analyse deutlich.
Vom WEBSERVICE/API-Pentest zur ganzheitlichen Sicherheitsbewertung Ihrer Systeme
Viele sicherheitskritische Funktionen entstehen nicht ausschließlich im Bereich Ihres Webservices, sondern verteilen sich auf Webapplikationen, mobile Endpunkte und individuelle Softwaremodule. Als spezialisierter Anbieter für anspruchsvolle Penetrationstests betrachten wir diese Bereiche im Kontext Ihrer technischen Gesamtarchitektur und analysieren, wie Komponenten über Datenströme und Services miteinander verbunden sind. Dadurch lässt sich zuverlässig erkennen, an welchen Stellen zusätzliche Sicherheitsprüfungen sinnvoll sind und wo Risiken entstehen, die über die API hinweg wirken. Die folgenden Prüfverfahren ergänzen einen API-Pentest und bieten Ihnen eine umfassende Perspektive auf die Sicherheit Ihrer Webservices.
Mobile-App-Pentest
Wir untersuchen mobile Anwendungen hinsichtlich lokaler Datenspeicherung, Kommunikationsabläufe und sicherheitsrelevanter Frameworks. Zusätzlich bewerten wir Richtlinien und Konfigurationen, die das Verhalten der App innerhalb Ihrer IT-Umgebung beeinflussen.
Cloud-Pentest
Wir analysieren Cloud-Infrastrukturen mit Fokus auf Identitäts- und Zugriffsverwaltung, Netzwerksegmentierung und sicherheitskritische Service-Parameter. Dadurch erkennen Sie, ob Ihre Plattform vor typischen Fehlkonfigurationen und Cloud-nativen Angriffspfaden geschützt ist.
Webapp-Pentest
Unsere Tests decken Schwachstellen in Webapplikationen auf, indem wir Authentisierung, Berechtigungsmodelle, Session-Management und serverseitige Validierungsmechanismen detailliert prüfen. Das Ergebnis zeigt, wie stabil und widerstandsfähig Ihre Anwendung im operativen Betrieb ist.
Software-Pentest
Dieser Penetrationstest bewertet individuell entwickelte Softwarelösungen auf Implementierungsfehler, Logikfehler und kritische Interaktionen zwischen internen Komponenten. So identifizieren wir Schwachstellen, die tief im Anwendungscode oder in komplexen Abläufen verborgen liegen.
Erweitern Sie Ihr Verständnis für erfolgreiche Schnittstellentests
Unser Whitepaper zeigt, wie differenzierte Prüfmethoden, Angriffsmuster und Analyseansätze in professionellen Penetrationstests eingesetzt werden. Sie erhalten fundierte Einblicke in moderne Teststrategien und erfahren, wie sich Sicherheitsprüfungen im WEBSERVICE/API-Umfeld sinnvoll in Ihre gesamte Security-Architektur einordnen lassen.

Zu unserem Whitepaper
Umfangreiche Informationen über den Penetrationstest als Methode und unsere Vorgehensweise
Mit SySS die Sicherheit Ihrer Webservices langfristig gestalten
Sichere Schnittstellen sind unverzichtbar, um digitale Geschäftsprozesse zuverlässig und robust aufzubauen. Ein professioneller WEBSERVICE/API-Pentest zeigt Ihnen, wie stabil Ihre Schnittstellen gegenüber Angriffspfaden in modernen Systemlandschaften sind und welche Risiken aus fehlerhaften Implementierungen, komplexen Protokollflüssen oder unzureichenden Schutzmechanismen entstehen können. Insbesondere da APIs zentrale Datenströme steuern und häufig tief in strategische Anwendungen eingebettet sind, liefert eine genaue Sicherheitsanalyse wertvolle Orientierung für technische und organisatorische Entscheidungen.
Als führender Anbieter technischer Sicherheitstests bündelt SySS über 25 Jahre Erfahrung aus Projekten in verschiedenen Branchen und beschäftigt ausschließlich spezialisierte IT Security Consultants. Neben klassischen Penetrationstests verfügen wir über ausgewiesene Expertise in den Bereichen Red Teaming und digitale Forensik. Diese Erfahrung fließt in jeden WEBSERVICE/API-Pentest ein und schafft ein Sicherheitsniveau, das weit über funktionale Einzeltests hinausgeht.
Eine Auswahl unserer Zertifizierungen

Häufig gestellte Fragen zum WEBSERVICE/API-Pentest
Wieso ist ein Penetrationstest für die Sicherheit eines Webservice wichtig?
Ein Penetrationstest zeigt, ob ein Webservice gegen typische Angriffe wie Injection, fehlerhafte Zugriffskontrollen oder Manipulationen von Datenströmen geschützt ist. Da APIs oft geschäftskritische Prozesse steuern und direkt mit Back-End-Systemen kommunizieren, kann bereits eine kleine Schwachstelle erhebliche Auswirkungen haben. Ein strukturierter WEBSERVICE/API-Pentest prüft deshalb Vertraulichkeit, Integrität und Verfügbarkeit in realitätsnahen Szenarien. Unternehmen erhalten dadurch eine belastbare Einschätzung, ob ihre Schnittstellen korrekt implementiert sind und wo Optimierungsbedarf besteht.
Welche Testmethoden kommen bei modernen Schnittstellen zum Einsatz?
Moderne WEBSERVICE/API-Tests kombinieren automatisierte Prüfwerkzeuge mit manueller Analyse. Zu den wichtigsten Methoden gehören:
- Spezifikationsanalyse (OpenAPI, WSDL)
- Angriffssimulationen wie Injection, Broken Authentication, Access Control
- Logik- und Workflow-Tests
- Überprüfung von Authentisierung & Token-Handling
- Analyse von Serverkonfigurationen und Fehlerverhalten
Dieser Methodenmix deckt sowohl technische Schwachstellen als auch Logikfehler ab und stellt sicher, dass ein Webservice unter realistischen Bedingungen bewertet wird.
Wie oft sollten Unternehmen die Sicherheit ihrer Webservices überprüfen lassen?
Eine API sollte regelmäßig getestet werden, da bereits kleine Änderungen im Code oder an verbundenen Systemen neue Schwachstellen erzeugen können. Empfohlen wird:
- mindestens einmal pro Jahr
- nach jedem größeren Release oder Funktionsupdate
- vor dem Go-Live neuer Schnittstellen
- bei Architekturänderungen oder Migrationen
- nach sicherheitsrelevanten Vorfällen
Diese Prüfintervalle stellen sicher, dass die Webservice-Sicherheit stabil bleibt und Risiken frühzeitig erkannt werden – besonders in Umgebungen mit kontinuierlicher Entwicklung und hoher Integrationsdichte.
Wie lange dauert ein typischer WEBSERVICE/API-Pentest?
Die Dauer hängt von Komplexität, Umfang und Authentisierungsmechanismen des Webservice ab. Einflussfaktoren sind u. a. Anzahl der Endpunkte, Rollenmodelle, Datenflüsse und angebundene Systeme. In der Praxis bewegt sich ein API-Pentest häufig im Bereich von mehreren Tagen bis zu zwei Wochen. Komplexere Schnittstellen mit umfangreicher Business-Logik oder kritischen Integrationen benötigen meist mehr Zeit.
Welche Branchen profitieren besonders von regelmäßigen WEBSERVICE/API-Tests?
API-Sicherheit ist in allen Branchen relevant, besonders jedoch in Bereichen mit hohen Compliance-, Datenschutz- und Integritätsanforderungen. Typische Einsatzfelder sind:
- Finanzdienstleister & Banken
- E-Commerce & Marktplätze
- Industrie & IoT-Plattformen
- Gesundheitswesen & Versicherungen
- Telekommunikation & Energie
Diese Branchen nutzen APIs oft für sensible Transaktionen, Identitätsdienste oder automatisierte Prozesse. Regelmäßige Tests erhöhen die Verlässlichkeit dieser Systeme und reduzieren das Risiko von Sicherheitsvorfällen deutlich.
Ihr direkter Kontakt zu SySS +49 7071 407856-9107 oder anfrage@syss.de | Sie haben einen Cybersicherheitsvorfall? +49 7071 407856-99
Ihr direkter Kontakt zu SySS +49 7071 407856-9107 oder anfrage@syss.de
Sie haben einen Cybersicherheitsvorfall? +49 7071 407856-99
Direkter Kontakt
+49 7071 407856-9107 oder anfrage@syss.de
Sie haben einen Cybersicherheitsvorfall?




